Omarchy 通过 ISO 安装。你可以选择全盘安装(占用整个驱动器),或空闲空间安装(将 Omarchy 放入驱动器上未分配的空间中)——这就是与 Windows 或其他 OS 双启动的方式(参见双启动安装——注意你需要先在 Windows 中关闭 BitLocker)。无论哪种方式,安装默认都启用全盘加密,而全盘选项会清空所选驱动器,所以在使用现有驱动器之前请务必先备份!
先下载 Omarchy ISO,将其写入 USB 盘(在 Mac 上使用 balenaEtcher/Windows,在 Linux 上使用 caligula),然后从该盘启动。
你必须在 BIOS 中关闭 Secure Boot 和/or TPM。要安装 Omarchy,就必须关闭它们。这些是 Microsoft 的安全机制,专为 Windows 和 Microsoft 关联的 Linux 发行版设计。
然后回答配置问题,并像这样确认:
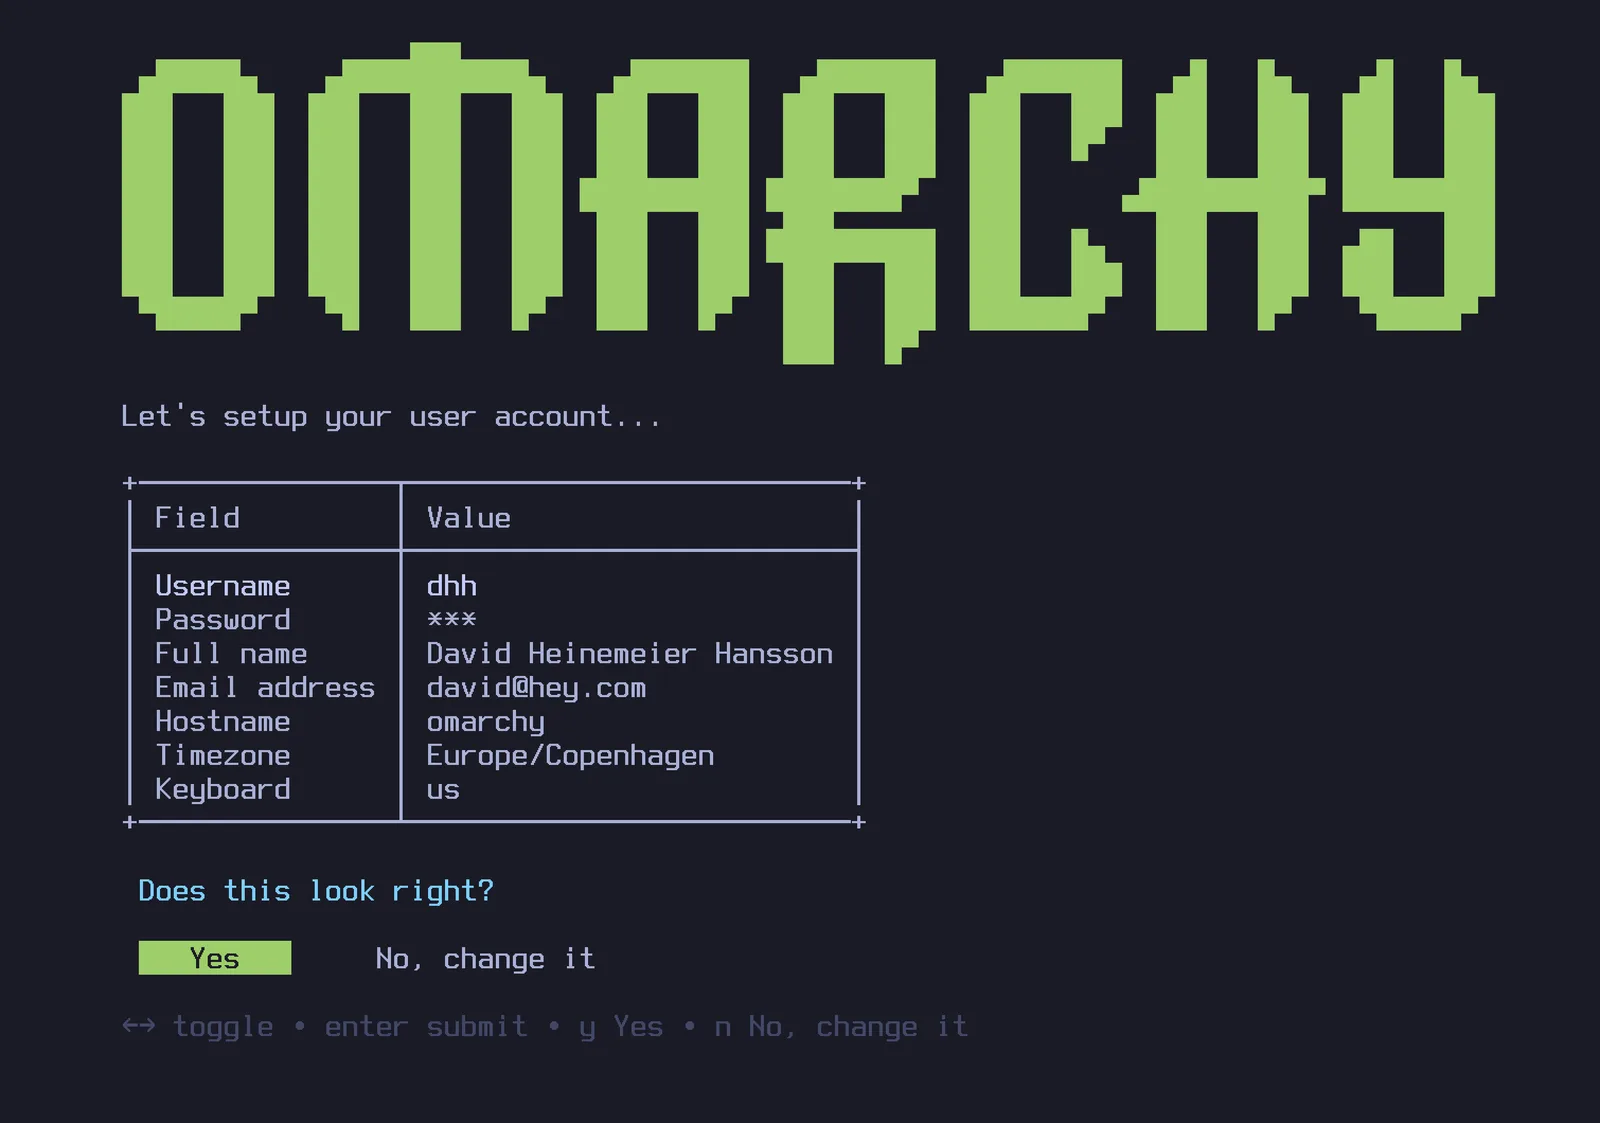
接着为安装选择一个驱动器,然后坐下来观看安装过程。在最快的现代机器上不到一分钟即可完成,即使在较旧的电脑上也不应超过 5 分钟。
现在你可以开始使用 Omarchy 了!
使用有线或 2.4ghz 键盘!
Section titled “使用有线或 2.4ghz 键盘!”全盘加密不允许你在启动时通过蓝牙键盘输入密码。就像你无法在 PC 上使用蓝牙键盘进入 BIOS 一样。你需要使用 2.4ghz 接收器或线缆连接的键盘(后者在延迟方面本来就好得多!)。我个人非常喜欢 Lofree Flow84!
为其他所有者安装
Section titled “为其他所有者安装”如果你是在为别人设置机器——家人、新员工、买家——你不应该替他们回答个人问题。在安装程序的第一个界面(键盘选择)按下 Ctrl + C,Omarchy 就会改为提供为其他所有者准备机器的选项。系统会立即安装,但所有个人设置——键盘布局、用户名、密码——都会推迟到机器首次启动时进行。驱动器默认仍然加密,新所有者在首次启动时选择的密码也将成为加密密码。(已经使用过的机器也可以无需重装就转交他人——参见重置计算机。)
无人值守安装
Section titled “无人值守安装”当通过第二个驱动器提供配置时,ISO 也可以完全自行安装——无需键盘,无需向导。这就是将 Omarchy 作为 VM 和批量机器的基础镜像的方式。参见无人值守安装。
Omarchy 默认启用加密安装。对于任何可能丢失或被盗的计算机来说,这都是安全、负责任的选择。你不会希望任何能接触到你的硬件的人获取你的数据!
但在特殊情况下,例如在受保护的计算机上进行远程 Omarchy 安装,或用于没有敏感数据的一次性安装,你可能希望不加密安装。你可以在磁盘格式化确认界面按下 Ctrl + C 切换到无加密安装。
遇到困难时获取帮助
Section titled “遇到困难时获取帮助”如果你遇到困难,通常可以在社区 Discord 的 #omarchy-help 频道找到愿意帮忙的人。 ⟦OMARCHY_BODY_END⟧